IAM
Identity & Access Management
Единый вход, управление доступом, брендированная аутентификация — на базе Keycloak, Midpoint и FreeIPA.
Интерфейс
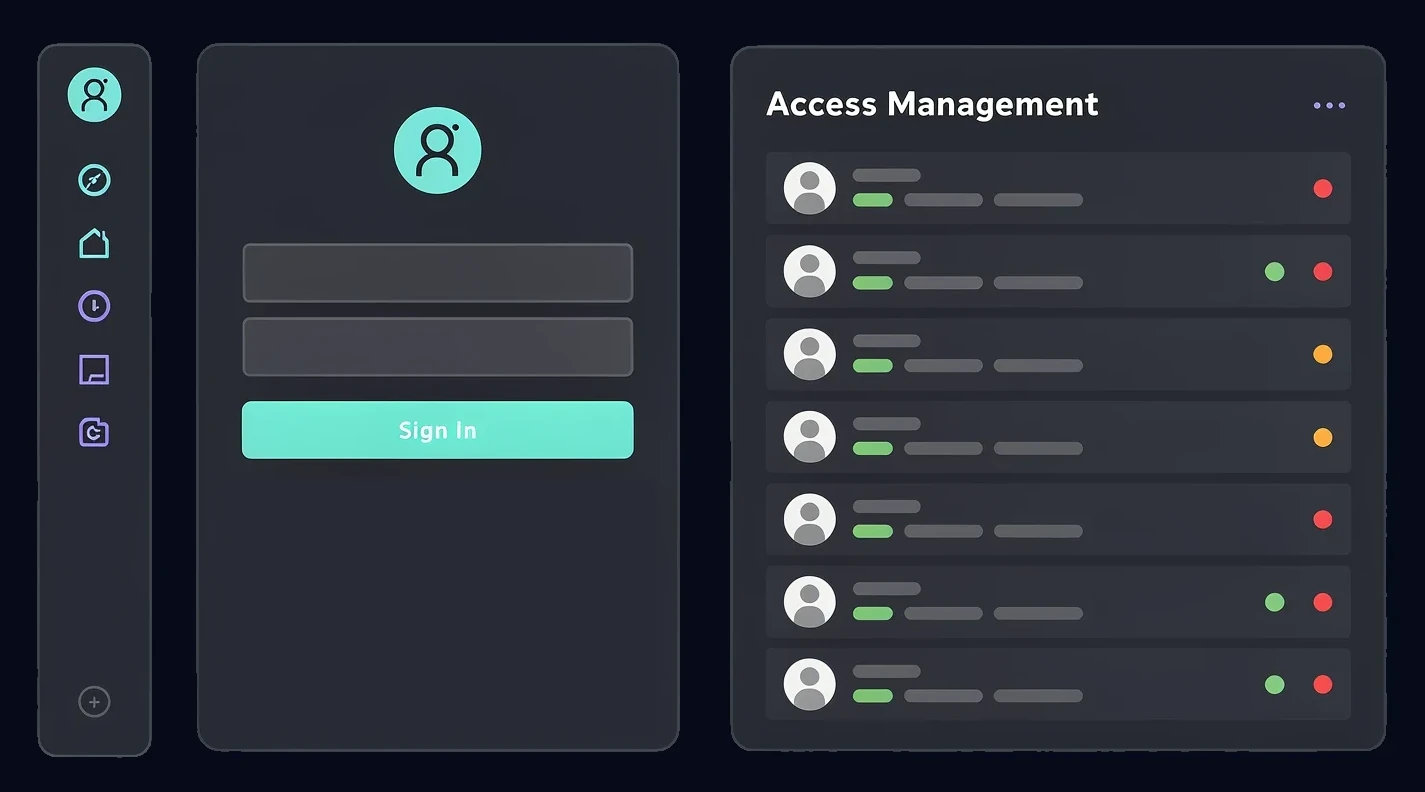
Вход и управление доступом в одном месте
Брендированная страница входа, SSO через внешние провайдеры и единая консоль управления пользователями, ролями и realm'ами — в вашем фирменном стиле.
Продукты
Три продукта — единая экосистема
KC
Keycloak
Единая аутентификация и авторизация
Кастомизация
- Custom SPI-провайдеры
- Нестандартные flow (OTP, passwordless, adaptive MFA)
- Интеграция с legacy-системами
Брендирование
- Кастомные темы логина и регистрации
- Адаптация под фирменный стиль
- Мультибрендовость в одном инстансе
Интеграция
- SSO для web, mobile, API
- Федерация: ЕСИА, AD, соцсети
- OIDC/SAML, SCIM-провижининг
Эксплуатация
- HA-кластер с гео-распределением
- Обновления без даунтайма
- Миграция Wildfly → Quarkus
MP
Midpoint
Управление идентификацией и governance (IdM / IGA)
Автоматический lifecycle учётных записей
Единая ролевая модель с наследованием и SoD
Аудит доступа — кто, куда, когда
Рекертификация доступа
Коннекторы к HR, AD, LDAP, REST API
Кастомные workflow согласования
IP
FreeIPA
Корпоративный каталог, SSO и PKI
Единый каталог пользователей и хостов
Kerberos-аутентификация, HBAC, sudo
PKI — сертификаты для внутренних сервисов
Интеграция с Keycloak для SSO
DNS-управление внутренних зон
Trust-отношения с Active Directory
Сценарии
Типовые сценарии внедрения
01
SSO для продуктовой экосистемы
Было: Пользователи логинятся в 10 разных сервисов отдельно
→
Стало: Keycloak как единый IdP. SSO через OIDC, единая база, единый UX
02
Корпоративное управление доступом
Было: 500+ сотрудников, доступ вручную, уволенные с активными аккаунтами
→
Стало: Midpoint + Keycloak + FreeIPA. Кнопка «уволить» = мгновенная блокировка
03
Брендированная аутентификация для SaaS
Было: Дефолтная страница логина для всех клиентов
→
Стало: Multi-tenant Keycloak с кастомными темами per realm
04
Федерация с ЕСИА
Было: Госсервис требует аутентификации через Госуслуги
→
Стало: Keycloak как ESIA-брокер, токен обогащён данными из внутренних систем
Подход
Как мы работаем
1
Аудит
Изучаем текущие системы аутентификации, каталоги, интеграции
2
Архитектура
Проектируем целевое решение с учётом стека и требований
3
Пилот
Подключаем 1-2 приложения, отрабатываем flow
4
Масштабирование
Подключаем остальные сервисы, мигрируем пользователей
5
Поддержка
Обновления, мониторинг, доработки
Готовы обсудить Identity?
Расскажите о текущей архитектуре аутентификации — предложим решение.
Обсудить задачу по IAM